
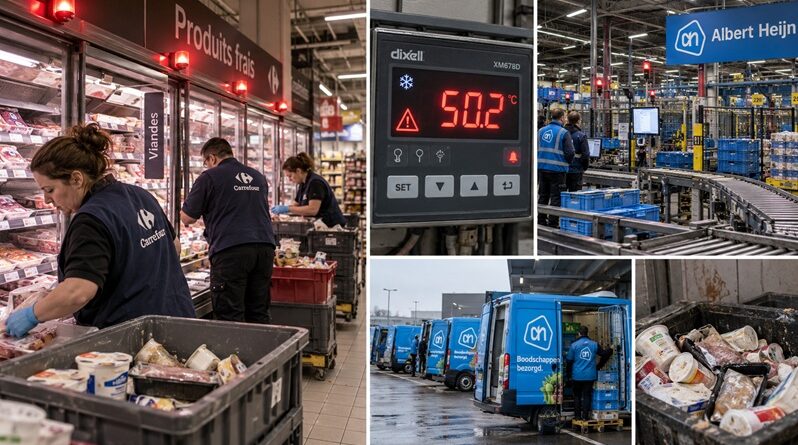
Хакеры нагрели холодильники супермаркетов до 50°C во Франции, а в Нидерландах остановились склады
Во Франции злоумышленники получили удалённый доступ к системам управления холодильниками Danfoss в супермаркетах и изменили режим размораживания.
Температуру подняли примерно до 50°C, а время нагрева в отдельных случаях увеличили примерно с часа до восьми часов.
В одном магазине оборудование нагрелось до 80°C и начало плавиться. Поступали сообщения и о возгораниях.
⠀
👉 Пострадали более 500 магазинов
По более поздней оценке:
около 300 Intermarché и Netto;
более 100 Coopérative U;
около 80 Carrefour;
около 30 Monoprix;
плюс несколько магазинов E.Leclerc.
Проблемы затронули также Metro и как минимум два предприятия мясной отрасли.
⠀
👉 Продукты пришлось списывать целыми холодильными отделами
После нескольких часов перегрева недостаточно просто снова включить охлаждение. Для мяса, рыбы, молочной продукции, заморозки и готовой еды холодовая цепь уже нарушена.
В одном Intermarché стоимость уничтоженного товара только по закупочным ценам составила €21 тыс.
Если чисто для понимания масштаба умножить эту сумму на 500 магазинов, получится €10,5 млн. Это не оценка фактического ущерба, а ориентир порядка величин. Французские источники говорят о нескольких миллионах евро потерь с возможным ростом до десятков миллионов.
⠀
👉 Причина риска оказалась банальной: холодильник работает дольше, чем его программа остаётся безопасной
Danfoss признала, что значительная часть затронутого оборудования относится к моделям, достигшим конца жизненного цикла и уже не получающим обычные обновления безопасности.
Сам холодильник может физически работать 10-15 лет и дольше, а встроенное программное обеспечение устаревает гораздо раньше.
Уязвимости таких систем публиковались и ранее. Одна из них в 2023 году получила оценку опасности 9,8 из 10. При этом нет подтверждения, что именно она использовалась в этой атаке.
⠀
👉 Почти одновременно проблемы начались у Albert Heijn в Нидерландах
Ahold Delhaize обнаружила отдельный инцидент информационной безопасности и сама отключила часть систем.
В результате остановилась работа нескольких распределительных центров Albert Heijn из семи крупных центров сети.
В магазинах начали пустеть полки со свежими продуктами, временно прекратилась доставка интернет-заказов, возникли проблемы с сайтом, приложением, программой лояльности и электронными ценниками.
⠀
👉 Даже физически исправный грузовик оказался бесполезен без программы
Курьеру нужны цифровые данные об адресе, маршруте, последовательности доставки и составе заказа.
Если система недоступна, наличие машины, водителя и собранных пакетов ещё не означает, что заказ можно доставить.
То же самое со складом: программа определяет, где лежит товар, что собрать, куда отправить и когда должен приехать грузовик. Без неё современный распределительный центр частично теряет способность работать.
⠀
👉 Но связывать две истории между собой пока нельзя
Во Франции подтверждён взлом систем управления холодильным оборудованием.
В Ahold Delhaize подтверждён инцидент информационной безопасности и защитное отключение систем, но компания пока не заявляла, что причиной точно была кибератака.
Общего злоумышленника и общей технической причины не установлено.
Подробнее
Кибератака нагрела холодильники французских супермаркетов до 50°C, а в Нидерландах остановила склады и доставку
Во Франции сотни супермаркетов столкнулись с необычной кибератакой: злоумышленники получили удалённый доступ к системам управления холодильным оборудованием и изменили их настройки. В магазинах Intermarché, Netto, Carrefour, Monoprix, Coopérative U, E.Leclerc и других сетей холодильники и морозильные камеры начали не охлаждать, а нагреваться. В отдельных случаях температура доходила примерно до 50°C, а в одном из магазинов сообщалось о нагреве оборудования до 80°C.
Продукты пришлось массово списывать из-за нарушения холодовой цепи. В некоторых магазинах перегрев привёл к срабатыванию противопожарных систем, а часть оборудования начала плавиться. Предварительно речь идёт как минимум о нескольких миллионах евро ущерба, а итоговая сумма может достигнуть десятков миллионов.
Почти одновременно в Нидерландах другая крупная розничная группа — Ahold Delhaize, владелец Albert Heijn, Etos, Gall & Gall и ряда сетей в других странах, — обнаружила отдельную проблему с информационной безопасностью и сама отключила часть систем. В результате у Albert Heijn остановились несколько распределительных центров, временно прекратилась доставка интернет-заказов, возникли проблемы с приложением, программами лояльности и электронными ценниками.
Прямой связи между французской атакой и происшествием у Ahold Delhaize пока не установлено. Более того, причина сбоя у нидерландской группы к моменту публикации официально не раскрывалась.
Но две истории почти одновременно показали одну и ту же проблему: цифровая инфраструктура ритейла теперь управляет не только сайтом и кассами. От неё зависят холодильники, склады, доставка, цены и движение товара. Поэтому кибератака всё чаще способна превратиться в физическую остановку торговли.
Что произошло во Франции
Атака произошла в ночь с 11 на 12 октября 2026 года.
Она затронула системы управления холодильным оборудованием Danfoss — датской компании, чьи решения используются в супермаркетах, распределительных центрах и на пищевых производствах.
Такая система управляет сразу большим количеством оборудования:
- холодильными витринами;
- морозильными камерами;
- компрессорами;
- температурными режимами;
- системой размораживания;
- сигнализацией.
По данным Le Monde, злоумышленники получили возможность менять настройки систем удалённо.
И использовали для атаки штатную функцию размораживания оборудования.
Холодильники фактически заставили работать как нагреватели
Холодильное оборудование необходимо периодически размораживать, чтобы на теплообменниках не накапливался лёд.
В нормальном режиме нагрев происходит ограниченное время.
Во время атаки злоумышленники изменили сразу два параметра.
Температуру размораживания установили примерно на:
50°C.
Продолжительность режима, которая обычно составляла около часа, в ряде случаев увеличили до:
восьми часов.
В результате холодильная камера фактически превращалась в нагреваемое помещение.
Это особенно опасно потому, что внешне система могла продолжать выглядеть работающей.
Проблему замечали уже после существенного повышения температуры.
В одном Intermarché проблему обнаружили только через пять часов
В магазине Intermarché в Градиньяне, недалеко от Бордо, атаку предположительно начали около:
23:00.
Проблему заметили только примерно в:
4:00 утра.
Температура в холодильной камере к этому моменту достигла около:
50°C.
Сработала автоматическая противопожарная система.
Владелец магазина рассказал Le Monde, что стоимость потерянного товара только по закупочной цене составила:
€21 тыс.
И это один супермаркет.
В другом магазине оборудование нагрелось до 80°C
Intermarché в Ла-Э сообщил ещё о более серьёзном эпизоде.
Температура отдельных элементов оборудования, по данным магазина, достигла:
80°C.
Часть оборудования начала плавиться.
Это уже показывает, что атака создавала не только риск порчи продуктов, но и риск реального возгорания.
Reuters также сообщал о случаях пожаров в пострадавших магазинах.
Сколько магазинов оказалось затронуто
В первые часы оценки были заметно ниже.
Reuters сообщал примерно о:
150 магазинах Intermarché.
Но по мере проверки сетей число пострадавших объектов росло.
Le Monde позднее приводил следующий масштаб:
около 300 магазинов Intermarché и Netto;
более 100 магазинов Coopérative U;
около 80 Carrefour;
около 30 Monoprix;
несколько объектов E.Leclerc.
То есть только по этим сетям речь уже идёт более чем о:
500 торговых точках.
И окончательное число может оказаться выше.
Пострадали не только супермаркеты
Проблемы возникли и у французского оптовика Metro.
Компания сообщила Le Monde, что кибератака затронула внешнего поставщика услуг, после чего Metro начала проверять соблюдение температурного режима продукции.
Отраслевое объединение Culture Viande, представляющее около 300 предприятий мясной промышленности и оптовой торговли, подтвердило проблемы как минимум у:
двух предприятий.
Это важное расширение истории.
Если одна и та же система управления холодом используется:
- в магазинах;
- на складах;
- у производителей;
- у оптовиков,
то одна техническая проблема потенциально может затронуть сразу несколько звеньев продовольственной цепочки.
Сеть Picard не пострадала
Французская сеть Picard, специализирующаяся на замороженной продукции, сообщила, что её магазины атака не затронула.
Это показывает, что злоумышленники атаковали не все холодильники во Франции, а определённую технологическую инфраструктуру.
Риск зависел от:
- модели оборудования;
- версии программного обеспечения;
- наличия удалённого доступа;
- настройки сети;
- своевременности обновлений.
Почему продукты пришлось выбрасывать даже после восстановления холода
Для продовольственной торговли проблема не заканчивается после того, как холодильник снова охладили.
Если продукт несколько часов находился при слишком высокой температуре, холодовая цепь нарушена.
Особенно это касается:
- мяса;
- рыбы;
- молочной продукции;
- замороженных продуктов;
- полуфабрикатов;
- готовой еды.
Даже если внешне товар выглядит нормально, магазин уже не может гарантировать его безопасность.
Поэтому продукцию приходится списывать полностью.
В некоторых магазинах пострадали целые холодильные и морозильные отделы.
Ущерб может измеряться десятками миллионов евро
Точной национальной оценки пока нет.
Le Monde пишет как минимум о:
нескольких миллионах евро
и допускает:
десятки миллионов евро.
Если очень грубо использовать известный пример Intermarché с потерями €21 тыс. и применить его только к 500 магазинам:
€21 000 × 500 = €10,5 млн.
Расчёт EcomHub.
Это не оценка фактического ущерба отрасли, а только иллюстрация порядка величин.
У разных магазинов:
- разная площадь;
- разные товарные остатки;
- различное время перегрева;
- неодинаковое повреждение оборудования.
Кроме того, стоимость списанного товара — только часть потерь.
Реальный ущерб значительно шире стоимости испорченной еды
Сеть несёт расходы сразу по нескольким направлениям.
Первое — списание товара.
Второе — его утилизация.
Третье — ремонт холодильного оборудования.
Четвёртое — временное закрытие отделов или всего магазина.
Пятое — потерянная выручка.
Шестое — срочное повторное снабжение.
Седьмое — работа специалистов по информационной безопасности.
Восьмое — восстановление и перенастройка оборудования.
Поэтому даже относительно небольшой магазин может получить итоговый ущерб в несколько раз выше стоимости испорченных запасов.
Французские власти подтвердили массовый взлом систем управления холодильниками
12 октября французский государственный центр реагирования на компьютерные угрозы CERT-FR выпустил отдельное предупреждение.
В нём говорится, что зафиксированы:
многочисленные случаи взлома систем управления холодильным оборудованием Danfoss серий AK-SM и AK-SC.
Именно так эту формулировку правильнее понимать по-русски.
Не «массовая компрометация», а:
злоумышленники получили доступ ко множеству систем управления холодильниками.
Французские специалисты отдельно предупредили, что интерфейсы такого оборудования не должны быть напрямую доступны из интернета.
После атаки французские власти рекомендуют фактически заново настраивать оборудование
Если есть подозрение на взлом, CERT-FR рекомендует:
- ограничить удалённый доступ;
- отключить прямой выход системы в интернет;
- сбросить оборудование к заводским настройкам;
- установить последние обновления;
- сменить пароли;
- проверить все учётные записи;
- заново настроить систему.
То есть простой смены пароля недостаточно.
После получения постороннего доступа безопаснее считать всю конфигурацию недоверенной.
Danfoss признала, что многие затронутые системы устарели
Danfoss сообщила Le Monde, что значительная часть пострадавшего оборудования относится к моделям, которые:
достигли конца жизненного цикла
и больше:
не получают обычные обновления программного обеспечения и безопасности.
Это один из самых важных выводов всей истории.
Холодильное оборудование рассчитано на долгую эксплуатацию.
Оно может физически работать:
10–15 лет и больше.
Но встроенная электроника и программы устаревают гораздо быстрее.
Получается опасная ситуация:
холодильник ещё исправен, а программное обеспечение уже небезопасно.
Проблемы безопасности Danfoss были известны заранее
Уязвимости в системах Danfoss публиковались и раньше.
В 2023 году компания раскрывала критическую уязвимость:
CVE-2023-25915.
Её уровень опасности оценивался в:
9,8 балла из 10.
Такая ошибка потенциально позволяла злоумышленнику получить очень широкие права в системе управления.
В августе 2025 года Danfoss выпустила ещё одно предупреждение и рекомендовала обновление программного обеспечения некоторых контроллеров.
Это не доказывает, что именно одна из этих известных уязвимостей использовалась в октябрьской атаке.
Но показывает, что вопрос безопасности подобных систем существовал давно.
За два месяца до атаки исследователи отдельно предупреждали о рисках
В августе 2026 года специалисты компании Claroty опубликовали исследование систем Danfoss AK-SM 800A.
Они подробно показали, что получение контроля над центральным устройством управления холодильниками потенциально позволяет воздействовать сразу на значительную часть холодильной инфраструктуры объекта.
Через два месяца похожий сценарий произошёл уже в реальных магазинах.
Опять же, это не означает, что злоумышленники использовали именно описанный Claroty способ атаки.
Но класс угрозы был известен.
Что особенно необычно в этой атаке
До сих пор кибератака на ритейл обычно ассоциировалась с:
- остановкой сайта;
- недоступностью касс;
- кражей клиентских данных;
- шифрованием серверов;
- блокировкой бухгалтерии.
Здесь цифровой взлом привёл к:
физическому нагреву оборудования.
То есть команда в информационной системе вызвала реальный физический ущерб.
Это уже другой тип риска.
Для продуктового ритейла холодильник критичнее сайта
Если у супермаркета несколько часов не работает сайт, большая часть бизнеса всё равно может продолжаться.
Если не работает программа лояльности — магазин также остаётся открыт.
Но без холодильного оборудования невозможно продавать значительную часть ассортимента.
Особенно:
- мясо;
- рыбу;
- молочную продукцию;
- мороженое;
- замороженные товары;
- готовую еду.
Поэтому удар по холодильной инфраструктуре непосредственно превращается в потерю запасов.
А почти одновременно проблемы начались у Ahold Delhaize
На следующий уровень история выходит из-за почти синхронного происшествия в Нидерландах.
Ahold Delhaize — одна из крупнейших международных продовольственных групп.
Ей принадлежат:
- Albert Heijn в Нидерландах;
- Delhaize в Бельгии;
- Etos;
- Gall & Gall;
- ряд крупных продуктовых сетей в США.
12 октября компания сообщила о проблеме информационной безопасности в собственной сети.
В качестве защитной меры Ahold Delhaize сама отключила часть систем.
Физические магазины продолжили работу.
Но очень быстро выяснилось, насколько много процессов зависит от цифровой инфраструктуры.
У Albert Heijn остановились распределительные центры
Глава Albert Heijn Маргарет Верстеден-ван Дёйн сообщила NOS, что работа остановилась в:
нескольких распределительных центрах.
Всего у сети в Нидерландах:
семь крупных распределительных центров.
Какие именно были затронуты, компания не раскрыла.
Последствия быстро появились в магазинах.
Наиболее заметно — в отделах свежих продуктов.
В магазинах начали появляться пустые полки
Свежая продукция особенно зависит от частых поставок.
Если распределительный центр не может нормально собирать и отправлять заказы, магазин быстро остаётся без:
- овощей;
- фруктов;
- охлаждённого мяса;
- молочных товаров;
- части готовой еды.
По данным NOS, покупатели уже сообщали о пустеющих полках.
При этом товары длительного хранения и замороженные продукты пострадали меньше, поскольку их запас в магазинах обычно больше.
Интернет-заказы перестали доставляться
У Albert Heijn временно остановилась и доставка продуктов через интернет.
Это произошло не потому, что закончились машины или продукты.
Проблемой стала цифровая инфраструктура.
Курьеры используют приложение, где находятся:
- адрес покупателя;
- маршрут;
- последовательность доставки;
- информация о заказе.
Если система недоступна, физически исправная машина и собранные пакеты уже не гарантируют, что заказ можно нормально доставить.
Это очень наглядный пример цифровой зависимости современной логистики.
Не работали сайт, приложение и клиентская поддержка
Проблемы затронули:
- сайт Albert Heijn;
- мобильное приложение;
- часть интернет-заказов;
- клиентский сервис;
- персональные предложения;
- программы лояльности.
Пострадали также другие сети группы:
- Etos;
- Gall & Gall;
- Delhaize в Бельгии.
То есть происшествие вышло за пределы одного супермаркета или даже одной торговой сети.
Электронные ценники начали показывать устаревшие цены
Ещё одно необычное последствие — электронные ценники.
Из-за отключения части систем некоторые из них продолжали показывать акционные цены предыдущего периода.
Но кассовая система могла уже рассчитывать другую цену.
Получалась ситуация:
на полке одна цена, на кассе другая.
Компания рекомендовала покупателям сохранять чеки, чтобы позднее компенсировать часть скидок и бонусов.
Это кажется мелкой проблемой по сравнению с остановленным складом.
Но показывает, насколько глубоко цифровая инфраструктура проникла даже в самые обычные процессы магазина.
Ahold Delhaize пока не говорит, была ли это именно кибератака
Это важное уточнение.
Компания официально использует формулировку:
«инцидент информационной безопасности».
Причину Ahold Delhaize пока не раскрыла.
Эксперты, опрошенные NOS, считают масштаб профилактического отключения систем признаком того, что компания могла обнаружить постороннее проникновение.
Но это пока:
предположение специалистов, а не установленный факт.
Поэтому утверждать, что Albert Heijn точно подверглась той же кибератаке, что французские супермаркеты, нельзя.
Связи между Францией и Нидерландами пока нет
И это особенно важно для корректной подачи материала.
Во Франции:
подтверждён взлом систем управления холодильным оборудованием.
В Ahold Delhaize:
подтверждён инцидент информационной безопасности и защитное отключение систем.
Но:
единого злоумышленника не установлено;
общей технической причины не установлено;
использование одной уязвимости не подтверждено.
Поэтому это две отдельные истории.
Объединяет их не источник атаки, а экономический результат.
В одном случае цифровой сбой уничтожает товар, в другом — останавливает его движение
Франция:
система управления холодильниками взломана → температура растёт → продукты портятся.
Нидерланды:
часть информационных систем отключена → распределительный центр останавливается → товар не доезжает до магазина.
Механизм разный.
Результат одинаковый:
физическая торговля перестаёт нормально работать.
Современный распределительный центр почти невозможно перевести на бумагу
Раньше многие операции можно было временно выполнять вручную.
На современном складе программное обеспечение определяет:
- где находится палета;
- какой товар нужно отобрать;
- в какой магазин он едет;
- когда должен подъехать грузовик;
- какую партию отгрузить первой;
- сколько товара оставить на складе.
Если эта система отключена, сотрудники физически находятся внутри работающего склада, но значительная часть процессов останавливается.
Это и произошло с частью инфраструктуры Albert Heijn.
Цифровизация дала ритейлу огромную эффективность, но увеличила цену одного сбоя
Современная торговая сеть централизованно управляет:
- поставками;
- запасами;
- температурой;
- ценами;
- программами лояльности;
- доставкой;
- интернет-заказами;
- складской автоматикой.
В обычных условиях это позволяет снижать расходы.
Но одновременно создаётся зависимость от работающей информационной инфраструктуры.
Чем больше процессов объединено в одной системе, тем больше операций может остановить серьёзный сбой.
Для ритейла появляется новый класс расходов — цифровая устойчивость физического бизнеса
Речь уже не просто о защите персональных данных.
Торговой компании приходится защищать:
- холодильники;
- складские контроллеры;
- электронные ценники;
- автоматические двери;
- вентиляцию;
- энергоснабжение;
- роботизированные склады;
- оборудование распределительных центров.
Практически каждый такой объект сегодня содержит:
- компьютер;
- программу;
- сетевое подключение;
- пароль;
- механизм обновления.
То есть всё больше обычного торгового оборудования становится частью информационной системы.
Старое оборудование превращается в скрытый риск
Особенно опасны устройства, которые физически исправны, но больше не получают обновлений безопасности.
Для торговой компании замена холодильной системы может стоить очень дорого.
Поэтому возникает понятное желание использовать её максимально долго.
Но цифровая часть оборудования может устареть значительно раньше механической.
В результате предприятие экономит на модернизации до тех пор, пока потенциальный ущерб от одного инцидента не превышает всю накопленную экономию.
Французская атака очень наглядно показала эту проблему.
Для российского ритейла это далеко не чужая история
Российские сети также используют большое количество импортных:
- холодильных установок;
- промышленных контроллеров;
- складской автоматики;
- систем управления зданиями;
- оборудования распределительных центров.
Причём часть таких систем устанавливалась много лет назад.
После 2022 года дополнительно возникли:
- сложности с официальной технической поддержкой;
- ограничения доступа к обновлениям отдельных иностранных поставщиков;
- использование параллельного импорта запчастей;
- увеличение срока эксплуатации оборудования.
Поэтому вопрос:
какая версия программы стоит в холодильнике
внезапно становится не мелкой технической деталью, а вопросом непрерывности торговли.
Самый простой урок французской атаки — промышленное оборудование нельзя напрямую открывать в интернет
Французские специалисты по кибербезопасности отдельно подчёркивают:
управляющий интерфейс холодильной системы не должен быть доступен напрямую из интернета.
Если удалённый доступ необходим для обслуживания, его нужно ограничивать:
- определёнными сотрудниками;
- защищённым соединением;
- доверенными устройствами;
- разрешёнными сетевыми адресами.
Но многие старые системы создавались в период, когда такие требования были значительно мягче.
То, что десять лет назад считалось удобным удалённым обслуживанием, сегодня может стать точкой проникновения.
А главный вывод двух историй ещё шире
У современной торговли почти исчезла граница между:
информационными технологиями
и
физическими операциями.
Холодильник управляется программой.
Склад управляется программой.
Курьер получает маршрут через программу.
Цена на полке приходит из программы.
Поэтому последствия цифрового сбоя теперь измеряются не только:
часами недоступности сайта.
Они измеряются:
- тоннами списанных продуктов;
- пустыми полками;
- остановленными распределительными центрами;
- отменёнными доставками;
- повреждённым оборудованием;
- потерянной выручкой.
Французская атака показала самый наглядный вариант этой зависимости:
хакеру достаточно было изменить параметры в программе — и холодильник физически начал нагревать продукты.
А случай Ahold Delhaize показал обратную сторону централизации:
компания сама отключила цифровые системы ради безопасности — и вместе с ними остановилась часть реальной логистики.
Для ритейла это уже не вопрос защиты сайта.
Это вопрос того, сможет ли магазин вообще продолжать торговать.
Источники
- Le Monde — «Journée noire dans les supermarchés français après une cyberattaque massive», 12 октября 2026 года. Масштаб атаки, пострадавшие сети, схема изменения режима размораживания, нагрев до 50–80°C, потери магазинов и проблема страхового покрытия.
https://www.lemonde.fr/economie/article/2026/10/12/journee-noire-dans-les-supermarches-francais-apres-une-cyberattaque-massive_6792763_3234.html - Reuters — «Hackers heat French supermarket fridges, sparking fires and spoiling food», 12 октября 2026 года. Массовая атака на холодильное оборудование, Intermarché, Carrefour, Monoprix и Coopérative U, расследование французских властей и предварительный масштаб ущерба.
https://www.reuters.com/business/retail-consumer/french-supermarket-chain-intermarche-hit-by-cyberattack-150-stories-targeted-2026-10-12/ - CERT-FR — предупреждение о многочисленных случаях взлома систем управления холодильным оборудованием Danfoss AK-SM и AK-SC и рекомендации по их защите, 12 октября 2026 года.
https://www.cert.ssi.gouv.fr/alerte/CERTFR-2026-ALE-012/ - Danfoss — предупреждение DSA-2023-08-01 об уязвимостях систем AK-SM 800A, включая CVE-2023-25915.
https://www.danfoss.com/en/service-and-support/coordinated-vulnerability-disclosure/danfoss-security-advisories/dsa-2023-08-01/ - Danfoss — предупреждение DSA-2025-08-01 о новых уязвимостях оборудования AK-SM 8xxA и рекомендации обновить программное обеспечение.
https://www.danfoss.com/en/service-and-support/coordinated-vulnerability-disclosure/danfoss-security-advisories/dsa-2025-08-01/ - Claroty — исследование уязвимостей систем управления холодильным оборудованием Danfoss AK-SM 800A, август 2026 года.
https://blog.claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers - Ahold Delhaize — официальное сообщение об инциденте информационной безопасности и профилактическом отключении части систем, 12 октября 2026 года.
https://newsroom.aholddelhaize.com/ahold-delhaize-takes-precautionary-measures-following-cybersecurity-incident/ - NOS — остановка нескольких распределительных центров Albert Heijn, проблемы с поставками свежих продуктов и риск пустых полок, 12 октября 2026 года.
https://nos.nl/artikel/2634698-meerdere-distributiecentra-albert-heijn-liggen-stil-door-digitaal-veiligheidsincident-kans-op-lege-schappen - NOS — оценки специалистов о возможной природе инцидента Albert Heijn; сама компания на момент публикации не подтверждала кибератаку, 13 октября 2026 года.
https://nos.nl/artikel/2634740-storing-bij-ah-zou-cyberaanval-kunnen-zijn-je-neemt-niet-zomaar-zulke-maatregelen - Tweakers — последствия инцидента для Albert Heijn, Etos, Gall & Gall и Delhaize: недоступность сайтов, приложений и части клиентских сервисов.
https://tweakers.net/nieuws/253190/albert-heijn-etos-en-gall-en-gall-schakelen-systemen-uit-na-securityincident.html

